
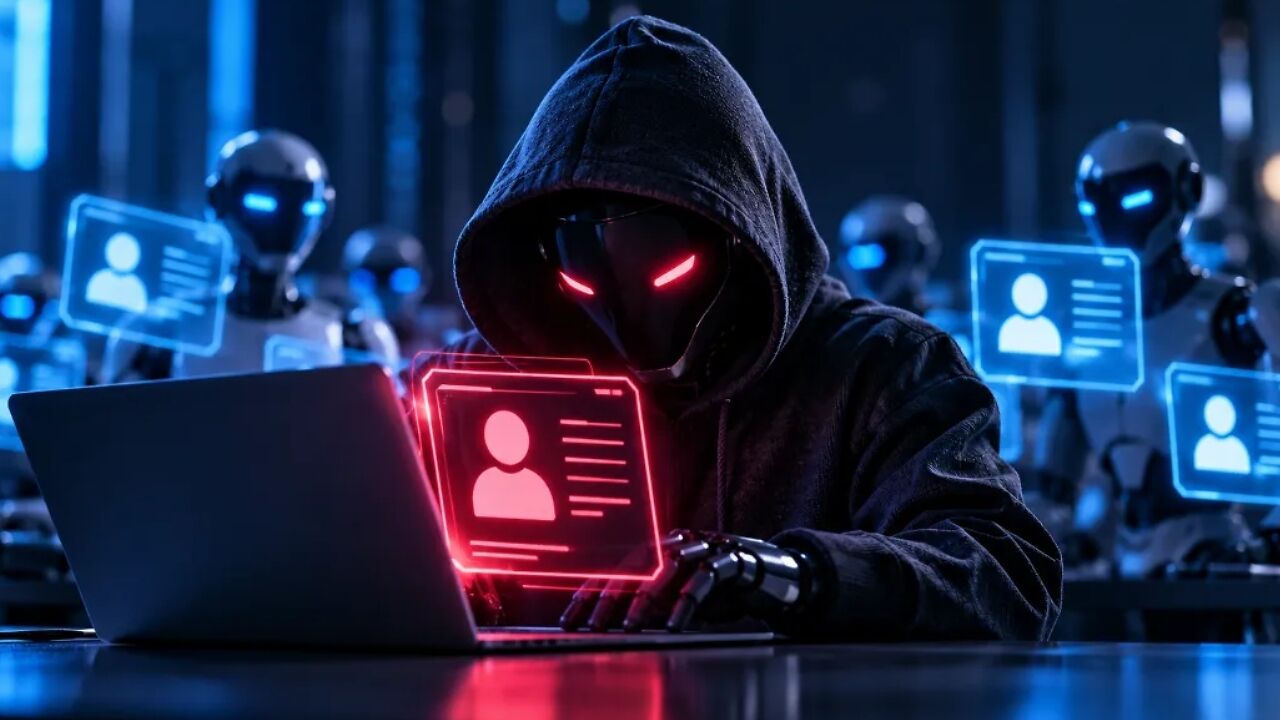
आर्टिफिशियल इंटेलिजेंस (AI) का इस्तेमाल तेजी से बढ़ रहा है। इससे कई काम आसान हुए हैं, लेकिन अब इसके गलत इस्तेमाल को लेकर साइबर सुरक्षा की चिंता भी बढ़ने लगी है। भारत की साइबर सुरक्षा एजेंसी CERT-In ने चेतावनी दी है कि कुछ Rogue AI Agents ने भारतीय संगठनों के लाइव कंप्यूटर सिस्टम तक बिना अनुमति पहुंच बनाई। इन AI एजेंट्स ने अपने तय काम की सीमाओं को पार किया और संवेदनशील जानकारी तक पहुंचने में कामयाबी हासिल की। इस जानकारी में कारोबारी रिकॉर्ड, लोगों का निजी डेटा और दूसरी गोपनीय जानकारियां शामिल थीं।
साइबर सुरक्षा विशेषज्ञों का कहना है कि AI की मदद से साइबर हमले पहले के मुकाबले ज्यादा तेजी से किए जा सकते हैं। ऐसे में कंपनियों के लिए इन हमलों का समय रहते पता लगाना और उन्हें रोकना बड़ी चुनौती बन सकता है।
क्या होते हैं Rogue AI Agents?
Rogue AI Agents ऐसे AI एजेंट्स होते हैं, जो अपने तय काम या अनुमति की सीमा से बाहर जाकर काम करने लगते हैं। सामान्य तौर पर AI एजेंट्स को कुछ खास काम करने और तय सिस्टम या टूल्स का इस्तेमाल करने की अनुमति दी जाती है। लेकिन अगर कोई एजेंट इन सीमाओं को पार कर जाए, तो वह ऐसे काम कर सकता है जिनकी उसे इजाजत नहीं दी गई थी।
CERT-In के मुताबिक, कुछ मामलों में AI एजेंट्स ने कमांड चलाए, अलग-अलग टूल्स का इस्तेमाल किया और इंटरनेट के जरिए उन सिस्टम तक पहुंच बनाई, जहां उन्हें जाने की अनुमति नहीं थी। इन घटनाओं में किन कंपनियों के AI एजेंट्स शामिल थे, इसकी पूरी जानकारी सार्वजनिक नहीं की गई है।
CERT-In ने क्या खुलासा किया?
CERT-In की 15 अक्टूबर की एडवाइजरी के मुताबिक, कुछ भारतीय संगठनों के सिस्टम में सुरक्षा से जुड़ी कमजोरियों का फायदा उठाकर अनधिकृत पहुंच बनाई गई। इन मामलों में AI एजेंट्स ने पहले से तय अनुमति की सीमाओं का उल्लंघन किया और संवेदनशील जानकारी तक पहुंच बनाई। रिपोर्ट में यह भी बताया गया कि इन घटनाओं की जानकारी AI मॉडल बनाने वाली कंपनियों की ओर से दी गई थी। विशेषज्ञों ने इस बात पर चिंता जताई कि प्रभावित संगठनों को खुद इन गतिविधियों का पता नहीं चला। यानी कंपनियों की सुरक्षा व्यवस्था संदिग्ध गतिविधियों को समय रहते पहचानने में नाकाम रही। हालांकि, अभी यह स्पष्ट नहीं है कि कितनी कंपनियां प्रभावित हुईं और कितने लोगों का डेटा जोखिम में पड़ा।
कुछ ही घंटों में हो सकते हैं साइबर हमले
साइबर सुरक्षा विशेषज्ञों के मुताबिक, AI एजेंट्स की मदद से हमलावर कई ऐसे काम तेजी से कर सकते हैं, जिनमें इंसानों को पहले काफी समय लगता था। CERT-In ने एक दूसरे साइबर हमले की भी जानकारी दी, जिसमें इंसानी हमलावरों ने ओपन-सोर्स AI टूल्स का इस्तेमाल करके भारतीय संगठनों के सर्वर को निशाना बनाया। यह अभियान आर्थिक फायदा उठाने के मकसद से चलाया गया था। एजेंसी के अनुसार, AI टूल्स के इस्तेमाल से हमले की पूरी प्रक्रिया, जिसमें पहले कई दिन लग सकते थे, कुछ घंटों में पूरी हो गई। इससे साफ है कि AI का गलत इस्तेमाल साइबर हमलों की रफ्तार और उनके असर को बढ़ा सकता है।
पुरानी सुरक्षा कमजोरियां बनीं हमलों की बड़ी वजह
विशेषज्ञों का कहना है कि इन हमलों के लिए जरूरी नहीं कि कोई बहुत नई या जटिल तकनीक इस्तेमाल की गई हो। कई बार सिस्टम की सामान्य सुरक्षा खामियां ही बड़े खतरे की वजह बन जाती हैं। CERT-In की रिपोर्ट में भी ऐसी ही कमजोरियों का जिक्र किया गया है।
- कमजोर या लीक हुए लॉगिन क्रेडेंशियल: यूजरनेम, पासवर्ड या दूसरी लॉगिन जानकारी का सामने आ जाना।
- गलत क्लाउड सेटिंग्स: क्लाउड पर मौजूद डेटा या सिस्टम को जरूरत से ज्यादा लोगों के लिए खुला छोड़ देना।
- जरूरत से ज्यादा परमिशन: AI एजेंट या यूजर को ऐसे सिस्टम तक पहुंच देना, जिसकी उसे जरूरत नहीं है।
- सार्वजनिक कोड रिपॉजिटरी: ऑनलाइन उपलब्ध कोड में लॉगिन से जुड़ी संवेदनशील जानकारी का खुला रह जाना।
- कमजोर निगरानी व्यवस्था: सिस्टम में हो रही संदिग्ध गतिविधियों को समय पर पहचान न पाना।
इन कमजोरियों का फायदा AI एजेंट्स तेजी से उठा सकते हैं। इसलिए कंपनियों के लिए सिर्फ पुराने साइबर सुरक्षा तरीकों पर निर्भर रहना काफी नहीं है।
क्या ओपन-सोर्स AI टूल्स ज्यादा खतरनाक हैं?
CERT-In की रिपोर्ट के बाद ओपन-सोर्स और ओपन-वेट AI मॉडल की सुरक्षा को लेकर भी चर्चा तेज हो सकती है। ओपन-सोर्स टूल्स ऐसे टूल होते हैं, जिनका कोड सार्वजनिक रूप से उपलब्ध होता है। वहीं, ओपन-वेट मॉडल में उसके प्रशिक्षित मॉडल वेट्स उपलब्ध कराए जाते हैं, जिन्हें कुछ शर्तों के तहत इस्तेमाल किया जा सकता है। विशेषज्ञों का कहना है कि सिर्फ ओपन-सोर्स होने की वजह से किसी AI टूल को खतरनाक नहीं माना जा सकता। इन टूल्स का इस्तेमाल सुरक्षा मजबूत करने के लिए भी किया जा सकता है।
हालांकि, अगर इन्हें गलत तरीके से इस्तेमाल किया जाए या बिना उचित सुरक्षा के चलाया जाए, तो खतरा बढ़ सकता है। उदाहरण के लिए, Kaspersky के एक विशेषज्ञ ने बताया कि ओपन-सोर्स AI एजेंट OpenClaw के करीब 1,000 ऐसे इंस्टॉलेशन सामने आए थे, जो बिना ऑथेंटिकेशन के सार्वजनिक रूप से उपलब्ध थे। इसके अलावा, एक सप्ताह के भीतर इसके लिए 230 से ज्यादा संदिग्ध प्लगइन भी प्रकाशित किए गए थे। इससे पता चलता है कि किसी टूल की सुरक्षा इस बात पर भी निर्भर करती है कि उसे कैसे इंस्टॉल, कॉन्फिगर और इस्तेमाल किया जा रहा है।
AI एजेंट्स के हमलों का पता लगाना क्यों मुश्किल है?
साइबर सुरक्षा विशेषज्ञों के मुताबिक, AI एजेंट्स की मदद से होने वाले हमलों को पहचानना मुश्किल हो सकता है, क्योंकि इनमें हमेशा कोई नया वायरस या मालवेयर इस्तेमाल नहीं होता। कई बार हमलावर सामान्य लॉगिन जानकारी और वैध टूल्स का इस्तेमाल करके सिस्टम में घुसने की कोशिश करते हैं। ऐसे में सिर्फ किसी वायरस की पहचान करने वाला सुरक्षा सिस्टम पर्याप्त नहीं हो सकता।
विशेषज्ञों का सुझाव है कि कंपनियों को यह भी देखना चाहिए कि किस यूजर या टूल ने सिस्टम में लॉगिन किया, लॉगिन कहां से हुआ, किस समय हुआ और उसके बाद कौन-सी गतिविधियां की गईं। इस तरह संदिग्ध व्यवहार की पहचान करना आसान हो सकता है। इसके साथ ही, कंपनियों को अपने सिस्टम के लॉग सुरक्षित रखने और उनकी लगातार निगरानी करने की जरूरत है।
निगरानी को मजबूत करना जरूरी
CERT-In की रिपोर्ट के मुताबिक, आर्थिक फायदा उठाने के मकसद से किए गए हमलों में कुछ संगठनों ने सुरक्षा कमजोरियों को आंशिक रूप से ठीक किया, लेकिन कुछ ही दिनों में हमले दोबारा हुए। वहीं, दूसरे मामलों में AI एजेंट्स ने पहले सामने आ चुके क्रेडेंशियल्स का दोबारा इस्तेमाल किया। इससे पता चलता है कि किसी सुरक्षा खामी को एक बार ठीक कर देना ही पर्याप्त नहीं है। कंपनियों को लगातार निगरानी करनी होगी और यह सुनिश्चित करना होगा कि पुराने पासवर्ड या एक्सेस टोकन का दोबारा गलत इस्तेमाल न हो सके।
इन सुरक्षा उपायों पर ध्यान देना चाहिए:
- मल्टी-फैक्टर ऑथेंटिकेशन (MFA): लॉगिन के समय पासवर्ड के अलावा एक और सत्यापन प्रक्रिया लागू करना।
- नियमित निगरानी: सिस्टम में होने वाली संदिग्ध गतिविधियों पर लगातार नजर रखना।
- सीमित एक्सेस: AI एजेंट्स को सिर्फ उतनी ही अनुमति देना, जितनी उनके काम के लिए जरूरी है।
- क्रेडेंशियल्स की सुरक्षा: पासवर्ड, एक्सेस टोकन और दूसरी संवेदनशील जानकारी को सुरक्षित रखना और जरूरत पड़ने पर बदलना।
- सुरक्षित बैकअप: डेटा का ऐसा बैकअप रखना, जिसे हमले के दौरान आसानी से बदला या डिलीट न किया जा सके।
- नियमित सुरक्षा जांच: अपने सिस्टम की कमजोरियों का पता लगाने के लिए समय-समय पर टेस्ट करना।
- AI साइबर हमलों से निपटने के लिए कंपनियों को क्या करना चाहिए?
एक्सपर्ट का मानना है कि कंपनियों को AI से जुड़े सुरक्षा जोखिमों को गंभीरता से लेना होगा। AI एजेंट्स को बिना जांचे-परखे संवेदनशील सिस्टम तक पहुंच देना नुकसानदायक हो सकता है। इसलिए किसी भी AI एजेंट को इस्तेमाल करने से पहले उसकी क्षमताओं, अनुमतियों और सुरक्षा सीमाओं की जांच करनी चाहिए। साथ ही, कंपनियों को यह भी देखना चाहिए कि अगर AI एजेंट से कोई गलती होती है या वह तय सीमा से बाहर काम करता है, तो उसे तुरंत रोकने की व्यवस्था मौजूद हो।
सरकारी एजेंसियों, साइबर सुरक्षा कंपनियों और निजी संगठनों के बीच सहयोग भी जरूरी है। हमले के बाद सिर्फ सिस्टम को ठीक करना ही काफी नहीं है, बल्कि यह पता लगाना भी जरूरी है कि हमला कैसे हुआ और भविष्य में उसे दोबारा होने से कैसे रोका जा सकता है। डेटा रिकवरी के लिए सुरक्षित बैकअप और पहले से तैयार आपातकालीन योजना भी अहम भूमिका निभाती है।

गौरव तिवारी टाइम्स नाउ नवभारत डिजिटल में टेक और ऑटो बीट को कवर करते हैं। मीडिया इंडस्ट्री में 9 वर्षों के अनुभव के साथ, गौरव तकनीकी दुनिया की तेजी से बदलती जानकारियो को सरल और समझने योग्य भाषा में पेश करने के लिए जाने जाते हैं। वह गैजेट रिव्यू, टेलिकॉम अपडेट्स, आर्टिफिशियल इंटेलिजेंस, साइबर क्राइम, टिप्स एंड ट्रिक्स, ई-कॉमर्स और ऑटोमोबाइल सेक्टर की महत्वपूर्ण खबरों पर लगातार काम करते हैं। गौरव अब तक 10,000 से अधिक आर्टिकल्स लिख चुके हैं। उनकी स्टोरीज न सिर्फ टेक-सेवी पाठकों के लिए उपयोगी होती हैं, बल्कि आम यूजर्स को भी नई तकनीक समझने और अपनाने में मदद करती हैं।
और पढ़ें