
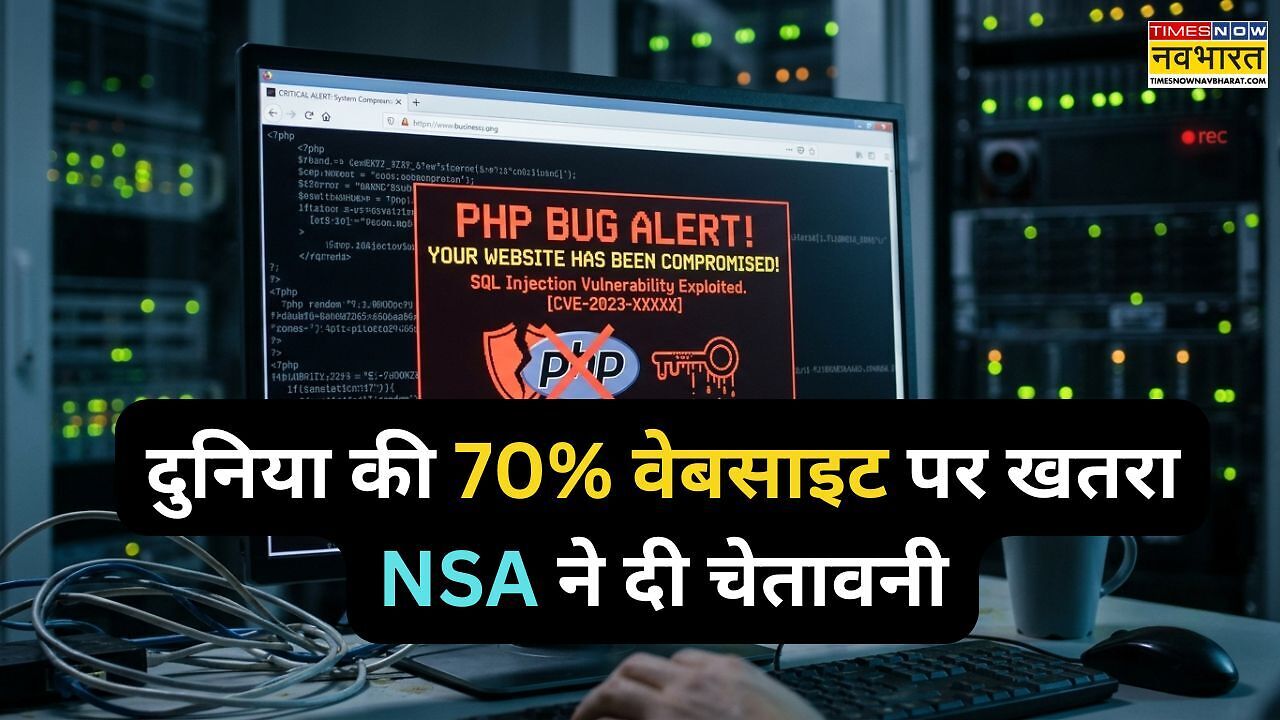
इंटरनेट की दुनिया में एक गंभीर साइबर सुरक्षा खतरे ने हलचल मचा दी है। वेबसाइट बनाने में इस्तेमाल होने वाली लोकप्रिय प्रोग्रामिंग लैंग्वेज PHP में दो बड़ी सुरक्षा खामियां सामने आई हैं। इनका फायदा उठाकर हैकर्स बिना किसी अनुमति के वेब सर्वर पर कब्जा कर सकते हैं और वहां मौजूद डेटा चोरी करने से लेकर वेबसाइट को ठप करने तक की हरकत कर सकते हैं। खतरे की गंभीरता का अंदाजा इसी बात से लगाया जा सकता है कि अमेरिका की नेशनल सिक्योरिटी एजेंसी (NSA) ने सलाह दी है कि अगर सिस्टम को तुरंत अपडेट नहीं किया जा सकता, तो उसे सुरक्षित होने तक ऑफलाइन कर दिया जाए।
दुनिया की करीब 70% वेबसाइट पर क्यों मंडरा रहा खतरा?
वैसे तो आप जानते ही होंगे, फिर हम आपको बता देते हैं कि PHP एक प्रोग्रामिंग लैंग्वेज है, जिसका इस्तेमाल वेबसाइटों को चलाने और उनके कंटेंट को तैयार करने में होता है। वेब टेक्नोलॉजी ट्रैकर W3Techs के मुताबिक, जिन वेबसाइटों की प्रोग्रामिंग लैंग्वेज की पहचान की जा सकती है, उनमें से करीब 70 फीसदी PHP का इस्तेमाल करती हैं। ऐसे में इस लैंग्वेज में मिली सुरक्षा खामियों का असर इंटरनेट के बड़े हिस्से पर पड़ सकता है। वर्डप्रेस पर चलने वाली वेबसाइटों और विकिपीडिया जैसे प्लेटफॉर्म की सुरक्षा को लेकर भी चिंता बढ़ी है।
इन दोनों खामियों को मिलाकर 'PHP2Shell' नाम दिया गया है। इनके जरिए हैकर्स प्रभावित सर्वर पर अपनी पहुंच बना सकते हैं। इसके बाद वे फाइलों और डेटाबेस तक पहुंचने, संवेदनशील जानकारी चुराने, मैलवेयर इंस्टॉल करने या नेटवर्क के दूसरे सिस्टम को निशाना बनाने की कोशिश कर सकते हैं। PHP फाउंडेशन ने इन खामियों की गंभीरता को 10 में से 9.2 रेटिंग दी है।
NSA और FBI की चेतावनी, कई देशों में वेबसाइट बंद
अमेरिका की NSA और FBI ने इन खामियों को लेकर चेतावनी दी है। NSA ने कहा कि अगर तुरंत सुरक्षा अपडेट इंस्टॉल करना संभव नहीं है, तो सिस्टम को पूरी तरह सुरक्षित किए जाने तक ऑफलाइन रखने पर विचार करना चाहिए। जापान की प्रधानमंत्री साने ताकाइची ने भी सरकारी और सार्वजनिक वेबसाइटों के संचालकों से PHP के इस्तेमाल की जांच करने और जल्द से जल्द सुरक्षा पैच लगाने की अपील की।
रिपोर्ट के मुताबिक, एहतियात के तौर पर फिनलैंड की सरकारी वेब सेवाओं को अस्थायी रूप से बंद किया गया। नीदरलैंड की साइबर सुरक्षा एजेंसी ने अपनी वेबसाइट ऑफलाइन कर दी। वहां के सार्वजनिक स्वास्थ्य संस्थान और संसद के निचले सदन की वेबसाइटों तक पहुंच भी प्रभावित हुई। विकिमीडिया फाउंडेशन ने भी सुरक्षा पैच लगाए जाने तक कुछ सिस्टम बंद रखे। ब्रिटेन, यूरोपीय संघ, ऑस्ट्रेलिया और जापान की साइबर सुरक्षा एजेंसियों ने भी सुरक्षा अपडेट लागू करने की सलाह दी।
10 साल से ज्यादा समय तक छिपी रहीं खामियां
इन सुरक्षा खामियों की एक और चिंताजनक बात यह है कि इनके एक दशक से भी ज्यादा समय तक पकड़ में नहीं आने की बात सामने आई है। रिपोर्ट के अनुसार, शोधकर्ताओं ने आधुनिक AI टूल्स की मदद से कई सप्ताह तक जांच करने के बाद इनका पता लगाया। कैलिफोर्निया स्थित Calif.IO ने GPT-5.6 Sol की मदद से पहली गंभीर खामी की पहचान की, जबकि साइबर सुरक्षा कंपनी Wiz ने स्वतंत्र रूप से दोनों खामियों का पता लगाकर उनकी रिपोर्ट दी।
PHP फाउंडेशन ने 21 अक्टूबर को इन खामियों को ठीक करने के लिए आपातकालीन सुरक्षा अपडेट जारी किए। इस काम में OpenAI, Wiz, Cloudflare और अन्य सहयोगियों ने मदद की। OpenAI ने कहा कि इन खामियों की गंभीरता और PHP के व्यापक इस्तेमाल को देखते हुए यह हाल के समय की सबसे प्रभावशाली सुरक्षा कमजोरियों में से एक है।
AI से खतरे का पता भी चला, अब हमले का जोखिम भी बढ़ा
AI की मदद से सुरक्षा खामियों का पता लगाना आसान हो रहा है, लेकिन यही तकनीक हैकर्स को भी तेजी से हमले तैयार करने में मदद कर सकती है। Cloudflare के CEO मैथ्यू प्रिंस ने बताया कि सार्वजनिक रूप से खामियों की घोषणा होने से पहले ही उनकी कंपनी के नेटवर्क पर इन्हें निशाना बनाने की हजारों कोशिशें देखी गई थीं। घोषणा के बाद ये प्रयास तेजी से बढ़े और कुछ ही समय में लाखों तक पहुंच गए।
साइबर सुरक्षा विशेषज्ञों का कहना है कि सुरक्षा पैच जारी होने और हैकर्स के उसका फायदा उठाने के बीच का समय लगातार कम हो रहा है। इसलिए वेबसाइट चलाने वाली कंपनियों और संस्थानों को अपडेट लगाने में देरी नहीं करनी चाहिए। PHP फाउंडेशन ने पुराने PHP 8.1 और उससे पहले के वर्जन इस्तेमाल करने वालों को नए समर्थित वर्जन पर जाने की सलाह दी है।
आम यूजर को क्या करना चाहिए?
अगर आप किसी वेबसाइट का इस्तेमाल करते हैं, तो केवल इस खबर के आधार पर यह न मानें कि आपका फोन या कंप्यूटर हैक हो गया है। खतरा मुख्य रूप से उन वेब सर्वरों से जुड़ा है, जिन पर प्रभावित PHP वर्जन चल रहे हैं। वेबसाइट संचालकों और कंपनियों को अपने PHP वर्जन की जांच करके संबंधित सुरक्षा पैच लगाने चाहिए। यदि तुरंत अपडेट संभव नहीं है, तो विशेषज्ञों की सलाह के अनुसार प्रभावित सिस्टम को अस्थायी रूप से ऑफलाइन रखने पर विचार करना चाहिए।
यह मामला ऐसे समय सामने आया है, जब भारत की डिजिटल सर्टिफिकेट सेवा देने वाली कंपनी eMudhra की सुरक्षा को लेकर भी सवाल उठे हैं और भारतीय स्टेट बैंक (SBI) ने साइबर हमले की पुष्टि की है। लगातार सामने आ रही ऐसी घटनाएं बताती हैं कि डिजिटल सेवाओं की सुरक्षा के लिए समय पर अपडेट और मजबूत साइबर सुरक्षा व्यवस्था कितनी जरूरी है।

प्रदीप पाण्डेय टाइम्स नाउ नवभारत डिजिटल में टेक और ऑटो बीट पर कंटेंट तैयार करते हैं। डिजिटल मीडिया में 10 वर्षों के अनुभव के साथ प्रदीप तकनीक की दुनिया को समझने और उसे आम पाठकों तक सरल व उपयोगी रूप में पहुंचाने के लिए जाने जाते हैं। प्रदीप अब तक 11,000 से अधिक आर्टिकल्स लिख चुके हैं। वह गैजेट रिव्यू, आर्टिफिशियल इंटेलिजेंस, टेक टिप्स और नवीनतम टेक इनोवेशन पर लगातार काम करते हैं। एआई टूल्स पर एक्सपेरिमेंट करना, नए ऐप्स टेस्ट करना और टेक से जुड़े प्रैक्टिकल सॉल्यूशंस खोजने में उनकी खास रुचि है।
और पढ़ें