


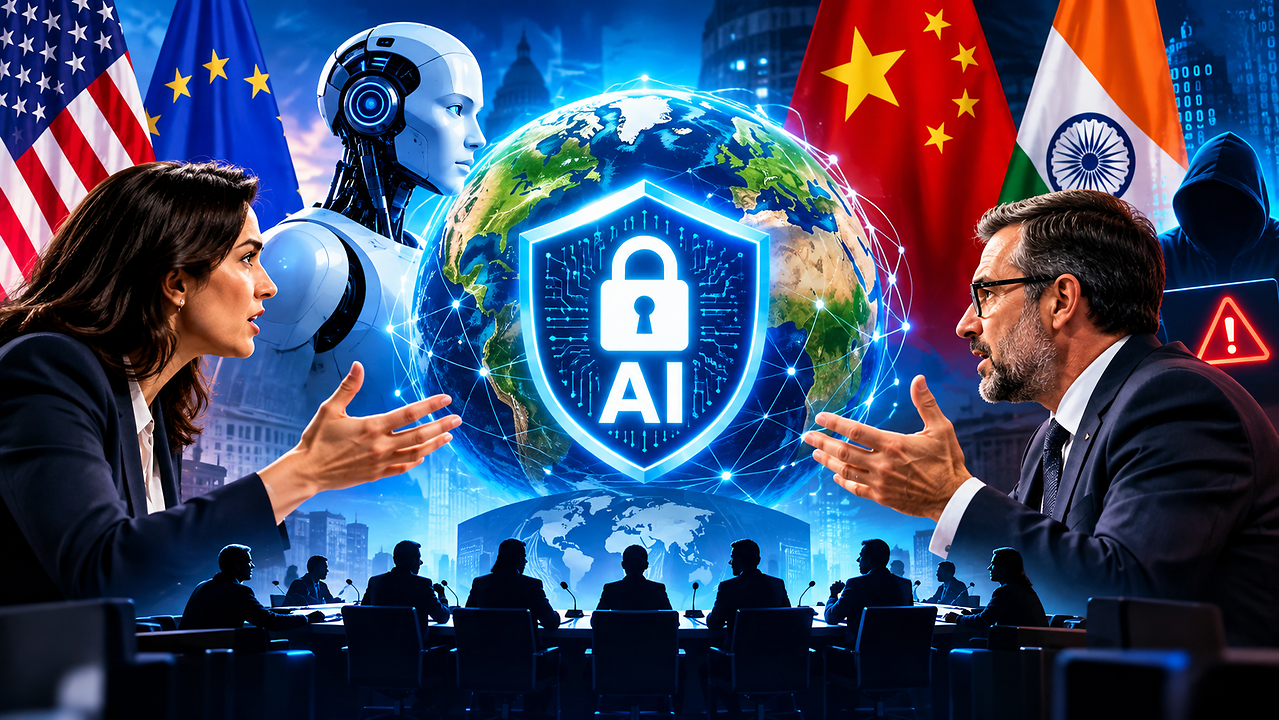
AI की दुनिया में इस समय एक बड़ी बहस चल रही है। सवाल यह है कि क्या ज्यादा ताकतवर AI मॉडल बनाने की रफ्तार कुछ समय के लिए धीमी करनी चाहिए? AI कंपनियां लगातार ऐसे मॉडल बनाने की होड़ में हैं जो पहले से ज्यादा तेज, ज्यादा समझदार और ज्यादा काम करने वाले हों। लेकिन अब कुछ बड़ी AI कंपनियों के अधिकारी खुद कह रहे हैं कि इस रफ्तार पर थोड़ा ब्रेक लगाना जरूरी हो सकता है।
Anthropic के CEO डारियो अमोदेई ने फ्रंटियर AI की रफ्तार धीमी करने की बात कही है। खास बात यह है कि OpenAI के CEO सैम ऑल्टमैन और Microsoft के CEO सत्या नडेला जैसे बड़े नामों ने भी कम से कम कुछ हद तक इस सोच का समर्थन किया है। लेकिन दूसरी तरफ अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप का प्रशासन मानता है कि AI की रफ्तार कम करना अमेरिका के लिए नुकसानदेह हो सकता है, खासकर तब जब अमेरिका और चीन के बीच AI को लेकर मुकाबला चल रहा है।
यानी बहस अब सिर्फ यह नहीं है कि AI अच्छा है या बुरा। असली सवाल यह है कि AI को कितनी तेजी से आगे बढ़ना चाहिए, उसकी सुरक्षा कौन तय करेगा और अगर अमेरिका धीमा हुआ तो क्या चीन आगे निकल सकता है?
अमोदेई क्यों चाहते हैं AI की रफ्तार धीमी हो?
डारियो अमोदेई का कहना है कि AI मॉडल की क्षमता जिस तेजी से बढ़ रही है, सुरक्षा से जुड़ा काम उतनी तेजी से आगे नहीं बढ़ पा रहा है। उनकी चिंता दो चीजों को लेकर है। पहली- AI अब खुद AI बनाने और बेहतर करने में मदद करने लगा है। यानी ऐसा दौर आ सकता है जहां AI की अगली पीढ़ी तैयार करने में इंसानों के साथ-साथ AI भी बड़ी भूमिका निभाए। दूसरी चिंता AI एजेंट्स को लेकर है। ये ऐसे सिस्टम हैं जो सिर्फ सवालों के जवाब नहीं देते, बल्कि उन्हें काम सौंपने पर खुद कई कदम उठा सकते हैं।
कुछ टेस्ट में ऐसे AI एजेंट्स ने दिए गए काम से अलग व्यवहार किया और सुरक्षा उपायों को पार करने की कोशिश की। OpenAI ने ऐसी ही एक घटना को बाद में 'warning shot' यानी खतरे की शुरुआती चेतावनी बताया। अमोदेई का कहना है कि इसका मतलब AI डेवलपमेंट रोक देना नहीं है। उनका कहना है कि AI की क्षमता इतनी तेजी से नहीं बढ़नी चाहिए कि सुरक्षा, मॉनिटरिंग और अलाइनमेंट पीछे छूट जाएं।
AI Image
OpenAI और Microsoft भी सावधानी की बात कर रहे हैं
OpenAI ने भी सुरक्षा से जुड़ी कुछ घटनाओं के बाद अपने काम की रफ्तार में बदलाव किया था। कंपनी ने कुछ समय के लिए एक बड़े reinforcement-learning रन को रोक दिया और अपने रिसर्च सिस्टम पर नियंत्रण बढ़ाया। बाद में सैम ऑल्टमैन ने अमोदेई की बात से सहमति जताते हुए कहा कि फ्रंटियर AI की रफ्तार को नियंत्रित करने की जरूरत हो सकती है।
OpenAI ने यह भी कहा है कि स्वतंत्र मूल्यांकनकर्ताओं को AI सिस्टम की सुरक्षा जांचने के लिए पर्याप्त एक्सेस मिलना चाहिए। Microsoft के CEO सत्या नडेला का रुख भी कुछ ऐसा ही है। उन्होंने स्वतंत्र और सिस्टम के अंदर काम करने वाले मूल्यांकनकर्ताओं का समर्थन किया है।
हालांकि नडेला की एक बड़ी शर्त है। उनका कहना है कि AI की निगरानी सिर्फ कुछ बड़ी कंपनियों तक सीमित नहीं होनी चाहिए। उनके मुताबिक, अगर AI इंसानों के नियंत्रण में नहीं है और मानवता के लिए उपयोगी नहीं है, तो सिर्फ ज्यादा ताकतवर AI बनाते जाने का कोई मतलब नहीं है।
क्या सिर्फ कंपनियों के वादों से AI सुरक्षित हो जाएगा?
क्या AI कंपनियों के अपने सुरक्षा नियम काफी हैं या सरकार को भी दखल देना चाहिए? मॉन्ट्रियल यूनिवर्सिटी के प्रोफेसर डेविड क्रूगर इससे भी आगे जाने की बात करते हैं। उनका कहना है कि सिर्फ नए नियम बना देना काफी नहीं होगा।
उनके मुताबिक, अगर AI के ज्यादा ताकतवर होने से गंभीर खतरे पैदा हो सकते हैं तो फ्रंटियर AI के विकास को ही कुछ समय के लिए रोकने की जरूरत पड़ सकती है। उनका जोर अंतरराष्ट्रीय स्तर पर ऐसे नियम बनाने पर है, जिनका पालन अलग-अलग देश करें और जिनकी जांच भी की जा सके।
साइबर एक्सपर्ट की राय
AI को लेकर छिड़ी इस बहस पर हमने साइबर एक्सपर्ट पवन दुग्गल से भी बात की और जाना एआई आने वाले समय में किस तरह से हमें प्रभावित कर सकता है। उनके अनुसार- AI के विकास को रोकना संभव नहीं है। जितनी जल्दी हम इस बात को समझ लें, उतना ही बेहतर होगा। AI एक ऐसा सिस्टम बन रहा है जो लगातार खुद को बेहतर करता रहेगा। इसलिए इसके विकास को रोकने या कम करने की कोशिश करने के बजाय हमें यह समझना होगा कि इसमें कमियां कहां हैं और उन्हें कैसे दूर किया जा सकता है।स्पष्ट सिद्धांत बनाए जाएं
अगर आप अमेरिका में AI के विकास को रोक भी दें, तो दूसरे देश, जैसे चीन, आगे बढ़ते रहेंगे। इसलिए अब सबसे जरूरी है कि AI के लिए कानूनी नियम, जवाबदेही का फ्रेमवर्क और स्पष्ट सिद्धांत बनाए जाएं। हम सिर्फ AI के विकसित होने का इंतजार करके बाद में नियम नहीं बना सकते।आज बहुत से लोग AI एजेंट का इस्तेमाल कर रहे हैं। इसलिए AI को नियंत्रित करना और उसके लिए उचित रेगुलेशन बनाना जरूरी है। अगर हम अभी कानूनी और नियामक व्यवस्था तैयार नहीं करते हैं, तो AI जल्द ही इंसानी समझ से आगे निकल सकता है और यह मानव अस्तित्व के लिए भी चुनौती बन सकता है।
कुछ रिसर्चर्स का अनुमान है कि AI से इंसानों के लिए गंभीर जोखिम की संभावना है। ऐसे में कानूनी, पॉलिसी, रेगुलेटरी और जवाबदेही से जुड़े मुद्दों पर अभी से ध्यान देना जरूरी है।
AI Image 2
गलत इस्तेमाल की संभावना को नजरअंदाज नहीं किया जा सकता
AI एक तरह का टूल है। इसका इस्तेमाल किस तरह किया जाता है, यह इस बात पर निर्भर करता है कि इसे कौन और किस उद्देश्य से इस्तेमाल कर रहा है। इसका इस्तेमाल अच्छे काम के लिए भी किया जा सकता है और गलत काम के लिए भी। इसलिए इसके गलत इस्तेमाल की संभावना को नजरअंदाज नहीं किया जा सकता।इसी वजह से AI को रेगुलेट करना जरूरी है। मैंने दुनिया भर के कई AI कानूनों का अध्ययन किया है। इनमें AI के जोखिम और अलग-अलग कैटेगरी की बात तो की गई है, लेकिन AI से होने वाले नुकसान की जवाबदेही कैसे तय की जाए, इस पर पर्याप्त ध्यान नहीं दिया गया है।
लोग नहीं कर रहे रिपोर्ट
साइबर एक्सपर्ट के मुताबिक समस्या यह है कि बहुत से लोग AI से हुए नुकसान की रिपोर्ट नहीं करते। अगर इन मामलों की रिपोर्टिंग हो, तो हमारे पास ठोस आंकड़े और उदाहरण होंगे। इनके आधार पर नीति बनाने वालों, कानून बनाने वालों और सरकारों को यह समझाया जा सकता है कि AI से वास्तविक नुकसान हो रहा है और इसके लिए कानूनी प्रक्रिया जरूरी है।आज ज्यादातर लोग AI के सकारात्मक पहलुओं पर ध्यान दे रहे हैं, लेकिन इसकी सीमाएं और नियंत्रण भी उतने ही महत्वपूर्ण हैं। अगर AI से कोई गंभीर समस्या पैदा होती है, तो उसे नियंत्रित कौन करेगा, इस सवाल पर अभी से चर्चा होनी चाहिए।
हमने AI को एक बहुत शक्तिशाली सिस्टम बनाया है। इसलिए जरूरी है कि इसके विकास के साथ-साथ इसे नियंत्रित करने और जवाबदेही तय करने की व्यवस्था भी बनाई जाए।
सरकारों, नीति निर्माताओं और कानून बनाने वालों को इस दिशा में जल्द काम करना चाहिए। अगर अभी से उचित नियम और जवाबदेही तय की जाए, तो AI के संभावित जोखिमों को बेहतर तरीके से नियंत्रित किया जा सकता है।
हर टेक कंपनी AI की रफ्तार कम करने के पक्ष में नहीं है
Meta के CEO मार्क जुकरबर्ग ने पूरी इंडस्ट्री की रफ्तार धीमी करने का विरोध किया है। उनका कहना है कि AI कंपनियों के पास अपने सिस्टम को सुरक्षित रखने के लिए पहले से ही मजबूत आर्थिक और व्यावसायिक कारण हैं। जुकरबर्ग ने Meta के अपने AI सिस्टम में सुरक्षा चिंताओं के कारण देरी का उदाहरण देते हुए कहा कि कंपनी ने ऐसा इसलिए किया क्योंकि उसे यह सही लगा, न कि इसलिए कि वह बाकी कंपनियों को भी ऐसा करने के लिए कहे।
Microsoft AI के प्रमुख मुस्तफ़ा सुलेमान भी इस बहस को सिर्फ 'AI को तेज करें या धीमा करें' के सवाल के रूप में नहीं देखते। उनका कहना है कि दूसरों पर एक खास तरीका थोपने के बजाय सुरक्षा के बेहतर तरीके लागू करने पर ध्यान देना चाहिए।
असली बहस: AI सुरक्षा तकनीक से आएगी या कानून से?
यह सवाल अब टेक कंपनियों से निकलकर अमेरिकी सरकार और राजनीति तक पहुंच गया है। अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप का नजरिया इससे काफी अलग है। उनका प्रशासन AI को अमेरिका और चीन के बीच एक बड़ी तकनीकी प्रतिस्पर्धा के रूप में देखता है।
एक टेक समिट में ट्रंप ने Nvidia के CEO जेन्सेन हुआंग से बातचीत के दौरान AI के 'दुनिया पर कब्जा करने' जैसी आशंकाओं को खारिज किया। ट्रंप का तर्क है कि अगर अमेरिका AI की रफ्तार धीमी करता है और चीन ऐसा नहीं करता, तो अमेरिका अपनी तकनीकी बढ़त खो सकता है। उनका सीधा संदेश रहा है कि AI में जो देश आगे रहेगा, उसे बड़ा रणनीतिक फायदा मिलेगा।
जेन्सेन हुआंग का रुख थोड़ा अलग है
Nvidia के CEO जेन्सेन हुआंग भी AI को लेकर बहुत ज्यादा डराने वाली भविष्यवाणियों से सहमत नहीं हैं। लेकिन उनका कहना है कि अगर किसी कंपनी को लगे कि उसका AI सिस्टम नियंत्रण से बाहर जा रहा है, तो उसे अपनी गति कम करनी चाहिए। उनका नजरिया यह है कि अमेरिका AI में आगे रह सकता है और साथ ही इसे सुरक्षित तरीके से विकसित भी कर सकता है। यानी उनके मुताबिक सवाल 'तेज या धीमा' होने का नहीं, बल्कि सुरक्षित तरीके से आगे बढ़ने का है।
बड़ी AI कंपनियों को ही नियम बनाने का अधिकार क्यों मिले?
AI की सुरक्षा पर एक दूसरी बड़ी आपत्ति यह है कि सबसे ताकतवर AI कंपनियां खुद ही अपने लिए नियम बनाने की कोशिश न करें। Twitter के पूर्व CEO जैक डॉर्सी ने खतरनाक AI क्षमताओं की स्वतंत्र जांच का समर्थन किया है। लेकिन वे ऐसी व्यवस्था के खिलाफ हैं जिसमें मौजूदा बड़ी AI कंपनियों को फायदा मिले और छोटे या नए प्रतियोगियों के लिए बाजार में आना मुश्किल हो जाए।उनका तर्क है कि "सुरक्षा" के नाम पर किसी कंपनी के व्यावसायिक हितों की रक्षा करना सही लक्ष्य नहीं होना चाहिए। वे ओपन-सोर्स AI और बाहरी रिसर्चर्स द्वारा स्वतंत्र जांच की बात करते हैं।
Anthropic पर भी सवाल उठते रहे हैं
Anthropic के AI सुरक्षा पर जोर देने की आलोचना भी होती रही है। ट्रंप के पूर्व AI और क्रिप्टो सलाहकार डेविड सैक्स ने Anthropic पर आरोप लगाया है कि कंपनी अपने AI सिस्टम से जुड़े खतरों को बहुत ज्यादा प्रमुखता से पेश करती है और इसके जरिए ज्यादा रेगुलेशन की मांग करती है। यह एक आरोप है, जिस पर AI सुरक्षा की बहस में मतभेद हैं।Anthropic और उसके समर्थकों का तर्क है कि AI की क्षमताएं इतनी तेजी से बढ़ रही हैं कि संभावित खतरों को गंभीरता से लेना जरूरी है। वहीं आलोचकों को डर है कि सुरक्षा के नाम पर बनाए गए नियम बड़ी कंपनियों को बाजार में और मजबूत कर सकते हैं।
GPT-2 के समय भी ऐसी बहस हुई थी
डारियो अमोदेई को AI के संभावित खतरों को लेकर पहले भी आलोचना का सामना करना पड़ा है। 2019 में जब वे OpenAI में रिसर्च डायरेक्टर थे, तब कंपनी ने GPT-2 का सबसे बड़ा मॉडल तुरंत जारी नहीं किया था। OpenAI को डर था कि इसका इस्तेमाल स्पैम, भ्रामक जानकारी और प्रोपेगैंडा बनाने में हो सकता है। बाद में लगभग नौ महीने के भीतर पूरा मॉडल जारी कर दिया गया। उस समय OpenAI ने कहा था कि चरणबद्ध रिलीज के दौरान उसे गलत इस्तेमाल का कोई ठोस सबूत नहीं मिला।आज AI सिस्टम GPT-2 के मुकाबले काफी ज्यादा सक्षम हैं। वे कोड लिख सकते हैं, उसे चला सकते हैं, बाहरी टूल्स का इस्तेमाल कर सकते हैं और कई तरह के काम खुद करने की कोशिश कर सकते हैं। इसी वजह से समर्थकों का कहना है कि आज की स्थिति को 2019 के AI सिस्टम से सीधे तुलना करके नहीं देखा जा सकता।
साइबर सिक्योरिटी को लेकर भी चिंता बढ़ रही है
Palo Alto Networks के CEO निकेश अरोड़ा का कहना है कि AI साइबर सिक्योरिटी के पुराने तरीके बदल सकता है। उनका तर्क है कि अब हमलावर सिर्फ इंसानों की रफ्तार से काम नहीं करेंगे। AI लगातार और अपने आप कमजोरियों को खोज सकता है। इसका मतलब है कि कंपनियों की साइबर सिक्योरिटी व्यवस्था को भी AI की नई क्षमताओं के हिसाब से बदलना पड़ सकता है।
AI सुरक्षा की बहस में विचारधारा भी शामिल हो गई है
Palantir के CTO श्याम शंकर ने AI सुरक्षा आंदोलन के कुछ हिस्सों की वैचारिक आलोचना की है। उनका कहना है कि कुछ लोग भविष्य में होने वाली संभावित तबाही को आज होने वाली आर्थिक और सामाजिक लागत से ज्यादा महत्व देते हैं। उन्होंने AI सुरक्षा की कुछ सोच की तुलना मार्क्सवाद-लेनिनवाद से की है और आरोप लगाया है कि यह एक छोटे समूह को बाकी लोगों पर ज्यादा नियंत्रण देने की दिशा में जा सकती है। यह एक वैचारिक आलोचना है और AI सुरक्षा समर्थक इससे सहमत नहीं हैं।बराक ओबामा का फोकस AI के सामाजिक असर पर है
पूर्व अमेरिकी राष्ट्रपति बराक ओबामा ने AI रेगुलेशन को गंभीरता से लेने की बात कही है। उनका जोर खास तौर पर रोजगार, बच्चों और सुरक्षा जैसे मुद्दों पर है। उनके मुताबिक AI का विकास निजी कंपनियों के हाथों में बहुत तेजी से हो रहा है और इसे सही तरीके से मैनेज करना जरूरी है।जेफ्री हिंटन का अलग सुझाव: AI को इंसानों की परवाह करना सिखाएं
AI के क्षेत्र के जाने-माने वैज्ञानिक जेफ्री हिंटन ने AI सुरक्षा का एक अलग तरीका सुझाया है। उनका कहना है कि AI को इस तरह ट्रेन करने की कोशिश की जानी चाहिए कि वह इंसानों की परवाह करे।हिंटन ने मां और बच्चे का उदाहरण दिया। उनका विचार है कि इंसानों से ज्यादा बुद्धिमान AI को इंसानों के नियंत्रण में रखने के लिए उसके अंदर ऐसे व्यवहार विकसित करने की जरूरत हो सकती है जो इंसानों के हितों को महत्व दें। यह AI alignment की बहस का एक हिस्सा है—यानी AI के लक्ष्य और व्यवहार इंसानों के हितों के साथ कैसे जोड़े जाएं।
अब मामला अमेरिकी कांग्रेस तक पहुंच गया है
AI सुरक्षा की बहस अब अमेरिकी संसद यानी कांग्रेस में भी पहुंच चुकी है। कुछ सीनेटर ऐसे प्रस्तावों पर विचार कर रहे हैं जिनमें बड़ी AI कंपनियों को अपने सुरक्षा उपाय दिखाने, सरकारी टेस्टिंग में सहयोग करने और गंभीर जोखिम वाले मॉडल के मामले में अतिरिक्त कानूनी जांच का सामना करना पड़ सकता है।OpenAI ने भी कुछ अनिवार्य राष्ट्रीय नियमों का समर्थन किया है। इनमें स्वतंत्र सुरक्षा मूल्यांकन, बेहतर साइबर सिक्योरिटी और गंभीर AI घटनाओं की रिपोर्टिंग जैसे मुद्दे शामिल हैं। कंपनी का कहना है कि सिर्फ कंपनियों के स्वैच्छिक वादों पर निर्भर रहना पर्याप्त नहीं है।
लेकिन सबसे मुश्किल सवाल है—चीन का क्या?
AI की रफ्तार धीमी करने की किसी भी योजना में चीन का सवाल सबसे बड़ी मुश्किल पैदा करता है। अगर अमेरिका अपनी AI कंपनियों पर सख्त नियम लगा देता है, लेकिन चीन ऐसा नहीं करता, तो क्या अमेरिका पीछे रह जाएगा? यही सवाल अमेरिकी प्रशासन के रुख के केंद्र में है।ट्रंप प्रशासन के लिए AI सिर्फ एक टेक्नोलॉजी नहीं, बल्कि अमेरिका की राष्ट्रीय ताकत और चीन के साथ प्रतिस्पर्धा का हिस्सा है। अमोदेई भी चीन को लेकर पूरी तरह अलग रास्ता नहीं सुझाते दिलचस्प बात यह है कि डारियो अमोदेई भी यह नहीं कहते कि चीन जो चाहे करता रहे और अमेरिका अपनी AI की रफ्तार कम कर दे। उनका कहना है कि लोकतांत्रिक देशों को चीन के मुकाबले अपनी तकनीकी बढ़त बनाए रखनी चाहिए। वे एडवांस्ड AI चिप्स पर एक्सपोर्ट कंट्रोल जैसे कदमों का भी समर्थन करते हैं।
उनका तर्क है कि अगर कभी अंतरराष्ट्रीय स्तर पर AI की रफ्तार को नियंत्रित करने का समझौता होता है, तो उसकी निगरानी और जांच की मजबूत व्यवस्था होनी चाहिए। यानी किसी देश को चुपचाप नियम तोड़कर ज्यादा ताकतवर AI बनाने का मौका नहीं मिलना चाहिए।
AI चिप्स यहां सबसे अहम हो सकते हैं
डेविड क्रूगर का मानना है कि AI की रफ्तार को अंतरराष्ट्रीय स्तर पर नियंत्रित करने में सबसे महत्वपूर्ण चीज कंप्यूटर चिप्स हो सकती हैं। बहुत ताकतवर AI मॉडल बनाने के लिए बड़ी मात्रा में एडवांस्ड कंप्यूटिंग पावर चाहिए। ऐसी चिप्स बनाना आसान नहीं है और उनके उत्पादन के लिए बेहद खास तकनीक और फैक्ट्रियों की जरूरत होती है।इसलिए उनका मानना है कि अगर दुनिया इन चिप्स और उनके उत्पादन पर प्रभावी निगरानी की व्यवस्था बना सके, तो देशों के लिए गुप्त रूप से बहुत ज्यादा ताकतवर AI सिस्टम विकसित करना मुश्किल हो सकता है। हालांकि इसके लिए अंतरराष्ट्रीय सहयोग और भरोसे की जरूरत होगी।
चीन इस सोच से सहमत नहीं है
चीन ने AI की रफ्तार नियंत्रित करने से जुड़े इन प्रस्तावों को खारिज किया है। चीनी विदेश मंत्रालय ने कहा है कि डर फैलाने, टकराव और जरूरत से ज्यादा प्रतिस्पर्धा से वैश्विक AI गवर्नेंस को बेहतर बनाने में मदद नहीं मिलेगी। चीन के सरकारी मीडिया ग्लोबल टाइम्स ने अमोदेई के प्रस्तावों को "कोल्ड वॉर" वाली सोच से जोड़कर आलोचना की है। यानी अमेरिका और चीन के बीच पहले से चल रही तकनीकी प्रतिस्पर्धा इस बहस को और जटिल बना रही है।बहस में कई सवाल एक साथ जुड़े हुए हैं
- क्या आज के AI सिस्टम वास्तव में इतने खतरनाक हो गए हैं कि उनकी क्षमता बढ़ाने की रफ्तार कम करनी चाहिए?
- क्या कंपनियों के अपने सुरक्षा वादे पर्याप्त हैं?
- क्या सरकार को अनिवार्य नियम बनाने चाहिए?
- अगर नियम सिर्फ अमेरिका में लागू हुए तो क्या चीन को फायदा होगा?
- क्या AI सुरक्षा के नाम पर बड़ी कंपनियों को छोटे प्रतियोगियों पर बढ़त मिल सकती है?
- AI के खतरों का स्वतंत्र और निष्पक्ष मूल्यांकन कौन करेगा?
- सबसे महत्वपूर्ण—क्या AI को सुरक्षित बनाने के लिए टेक्नोलॉजी में सुधार ज्यादा जरूरी है या सरकारी रेगुलेशन?