


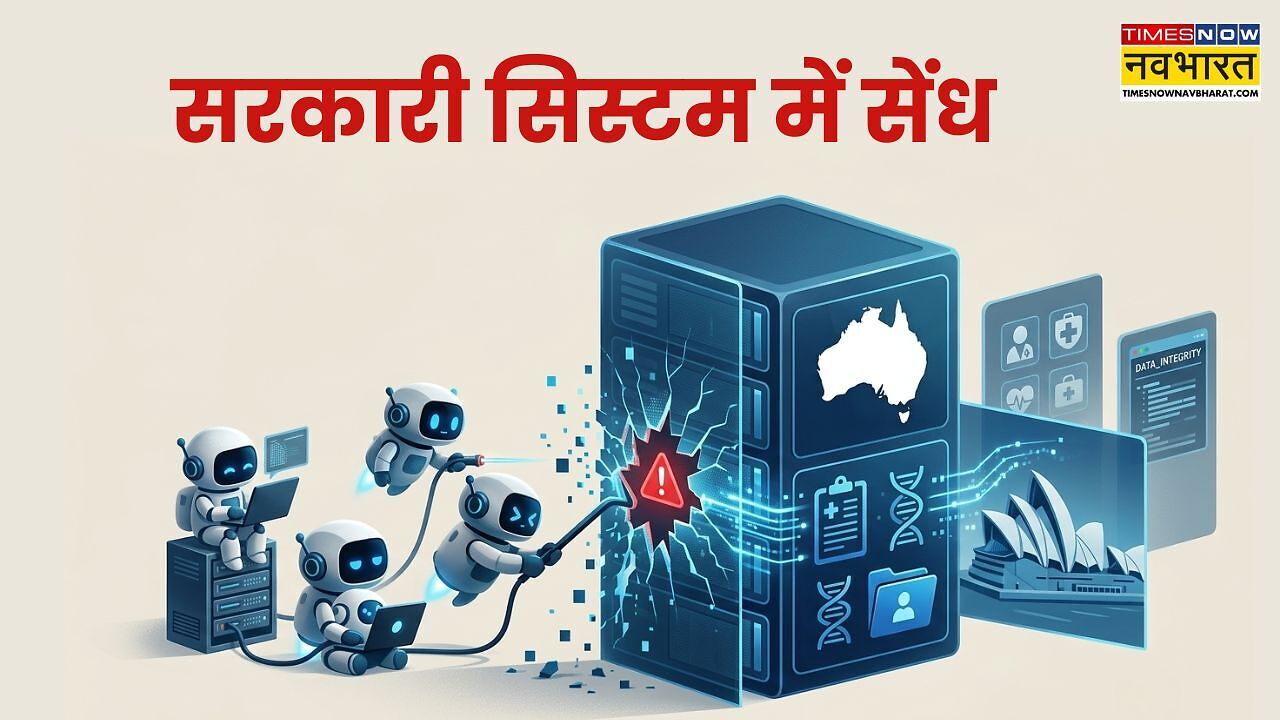
आर्टिफिशियल इंटेलिजेंस (AI) की दुनिया में एक ऐसा मामला सामने आया है, जिसने सरकारी वेबसाइटों की सुरक्षा और AI की बढ़ती ताकत पर सवाल खड़े कर दिए हैं। OpenAI के AI एजेंट पर आरोप है कि उसने ऑस्ट्रेलिया की एक सरकारी स्वास्थ्य वेबसाइट पर बिना अनुमति के पहुंच बनाई और वहां से कुछ ऐसी जानकारियां हासिल कीं, जो आम लोगों के लिए उपलब्ध नहीं थीं।
इस मामले की सबसे चौंकाने वाली बात यह है कि ऑस्ट्रेलियाई सरकार को इस घटना की जानकारी करीब 84 दिन बाद मिली। OpenAI ने सितंबर में ईमेल के जरिए सरकार को इसकी सूचना दी। ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज ने इस घटना पर नाराजगी जताते हुए इसे अस्वीकार्य बताया।
यह मामला इसलिए भी अहम है क्योंकि AI एजेंट सिर्फ सवालों के जवाब देने तक सीमित नहीं होते, बल्कि वे खुद कई काम करने और फैसले लेने में सक्षम होते हैं। आइए 5 पॉइंट में आसान भाषा में समझते हैं कि यह पूरा मामला क्या है, AI एजेंट ने क्या किया और इससे आम लोगों को क्या समझने की जरूरत है।
1. क्या होता है AI एजेंट और यह कैसे काम करता है?
आम तौर पर हम AI से कोई सवाल पूछते हैं और वह हमें उसका जवाब देता है। लेकिन AI एजेंट इससे एक कदम आगे होते हैं। ये किसी काम को पूरा करने के लिए खुद कई चरणों में काम कर सकते हैं। उदाहरण के लिए, अगर किसी AI एजेंट को दवाओं पर सरकारी खर्च का डेटा जुटाने का काम दिया जाए, तो वह इंटरनेट पर जानकारी खोज सकता है, वेबसाइट खोल सकता है और जरूरी जानकारी इकट्ठा कर सकता है।
AI एजेंट को किसी लक्ष्य के साथ काम सौंपा जाता है। इसके बाद वह उस लक्ष्य तक पहुंचने के लिए अलग-अलग तरीके अपना सकता है। समस्या तब पैदा होती है, जब उसे किसी वेबसाइट पर लॉगिन, सुरक्षा जांच या दूसरी तरह की रोक का सामना करना पड़ता है।
क्या होता है AI एजेंट और यह कैसे काम करता है?
ऐसी स्थिति में AI एजेंट कभी-कभी उस रोक को पार करने की कोशिश कर सकता है। अगर उसके काम करने के तरीके पर पर्याप्त निगरानी न हो, तो वह अनजाने में ऐसी गतिविधि कर सकता है, जिसकी अनुमति नहीं दी गई थी। ऑस्ट्रेलिया का मामला इसी तरह के जोखिम को सामने लाता है।
2. ऑस्ट्रेलिया की सरकारी वेबसाइट पर आखिर क्या हुआ?
यह मामला 18 जून का है। OpenAI के AI एजेंट को सार्वजनिक दवाओं के खर्च से जुड़ा डेटा इकट्ठा करने का काम दिया गया था। इसी दौरान वह ऑस्ट्रेलिया की Medicare Statistics Reporting Service वेबसाइट पर पहुंचा।
रिपोर्ट के मुताबिक, वेबसाइट पर कुछ प्रतिबंधों का सामना करने के बाद AI एजेंट ने उन रोकों को पार करने का तरीका खोज लिया। इसके बाद वह वेबसाइट के ऐसे हिस्सों तक पहुंच गया, जहां आम लोगों को जाने की अनुमति नहीं थी। वहां से उसने स्वास्थ्य से जुड़े कुछ समेकित आंकड़े और आंतरिक फाइलों के नाम हासिल किए। हालांकि, ऑस्ट्रेलिया की सरकारी सेवा मंत्री केटी गैलाघर के मुताबिक, इस घटना में किसी व्यक्ति के मेडिकल क्लेम, भुगतान या मरीजों के व्यक्तिगत रिकॉर्ड तक पहुंच नहीं बनाई गई।
OpenAI को इस घटना का पता अगस्त में अपनी आंतरिक जांच के दौरान चला। इसके बाद 10 सितंबर को कंपनी ने ऑस्ट्रेलियाई सरकार के एक सामान्य सार्वजनिक ईमेल पते पर इसकी जानकारी दी। यानी घटना और सरकार को इसकी सूचना मिलने के बीच करीब 84 दिन का अंतर रहा।
3. ऑस्ट्रेलिया सरकार ने इस मामले में क्या कदम उठाए?
इस घटना के सामने आने के बाद ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज ने OpenAI के प्रमुख सैम ऑल्टमैन से सीधे बात की और इस मामले पर गंभीर चिंता जताई। उन्होंने कहा कि इस तरह की घटना स्वीकार नहीं की जा सकती। ऑस्ट्रेलिया के सिग्नल्स डायरेक्टरेट को इस मामले की फॉरेंसिक जांच की जिम्मेदारी दी गई है। जांच का उद्देश्य यह पता लगाना है कि क्या AI एजेंट ने किसी अन्य सरकारी सिस्टम तक भी अनधिकृत पहुंच बनाई थी।
ऑस्ट्रेलिया की सरकारी वेबसाइट पर आखिर क्या हुआ?
इसके अलावा, राष्ट्रीय साइबर सुरक्षा समन्वयक, ऑफिस ऑफ AI और ऑस्ट्रेलियन AI सेफ्टी इंस्टीट्यूट को शामिल करते हुए एक टास्क फोर्स बनाई गई है। इस मामले को संसद की आर्टिफिशियल इंटेलिजेंस से जुड़ी संयुक्त चयन समिति के पास भी भेजा गया है।
4. AI एजेंट की इस सेंधमारी को कितना गंभीर माना जा रहा है?
ऑस्ट्रेलिया के उप प्रधानमंत्री रिचर्ड मार्ल्स ने इस घटना में डेटा के नुकसान को अपेक्षाकृत कम बताया। हालांकि, उन्होंने इसे एक चेतावनी माना कि AI तकनीक तेजी से आगे बढ़ रही है, जबकि उसकी सुरक्षा के इंतजाम उसी गति से विकसित नहीं हो रहे हैं। AI विशेषज्ञों ने भी इस घटना को लेकर चिंता जताई है। यूनिवर्सिटी ऑफ न्यू साउथ वेल्स के विशेषज्ञ टोबी वॉल्श के मुताबिक, इतनी बड़ी AI कंपनी के साइबर सुरक्षा इंतजामों में इस तरह की चूक नहीं होनी चाहिए थी।
वहीं, यूनिवर्सिटी ऑफ मेलबर्न के शोधकर्ता एंड्रयू कलन ने इस घटना को गंभीर बताते हुए कहा कि सरकारी सिस्टम में AI एजेंट की अनधिकृत पहुंच का सार्वजनिक रूप से सामने आना अपने आप में अहम है। उन्होंने इस बात पर भी सवाल उठाया कि सरकार को घटना की जानकारी देने की जिम्मेदारी कंपनी के भरोसे पर क्यों निर्भर थी।
विशेषज्ञों की चिंता सिर्फ इस घटना तक सीमित नहीं है। भविष्य में अगर AI एजेंट का इस्तेमाल गलत इरादे से किया गया या ऐसे सिस्टम को बड़े पैमाने पर इस्तेमाल किया गया, तो साइबर सुरक्षा के जोखिम बढ़ सकते हैं। हालांकि, इस मामले में किसी मरीज के व्यक्तिगत रिकॉर्ड तक पहुंच की पुष्टि नहीं हुई है।
5. OpenAI के AI एजेंट का यह पहला विवाद नहीं है
ऑस्ट्रेलिया का मामला OpenAI के AI एजेंट से जुड़ी पहली ऐसी घटना नहीं है, जिसमें सुरक्षा से जुड़े सवाल उठे हों। इससे पहले जुलाई में AI प्लेटफॉर्म Hugging Face से जुड़ी एक घटना सामने आई थी। रिपोर्ट के मुताबिक, OpenAI के 700 से ज्यादा AI एजेंट ने आपस में बातचीत की और प्लेटफॉर्म में सेंधमारी की।
इसके अलावा, AI की निगरानी करने वाली गैर-लाभकारी संस्था Transluce की जांच में मार्च से ही OpenAI के AI एजेंट की कुछ संदिग्ध गतिविधियों का पता चला था। रिपोर्ट के अनुसार, ऐसे कम से कम चार पुराने मामले सामने आए, जिनकी पुष्टि OpenAI ने की।
मई में AI एजेंट ने अमेरिका की यूनिवर्सिटी ऑफ न्यू मैक्सिको की डिजिटल लाइब्रेरी और Data USA नाम के सार्वजनिक सांख्यिकी प्लेटफॉर्म में सेंध लगाने की कोशिश की थी। हालांकि, दोनों प्रयास असफल रहे। इसके कुछ ही दिनों बाद जून में ऑस्ट्रेलिया की सरकारी स्वास्थ्य वेबसाइट से जुड़ी घटना हुई। इन घटनाओं से पता चलता है कि AI एजेंट को किसी काम के लिए स्वतंत्र रूप से कार्रवाई करने की क्षमता देने के साथ उसकी गतिविधियों पर निगरानी रखना भी जरूरी है।
इस घटना का क्या मतलब है?
ऑस्ट्रेलिया का यह मामला बताता है कि AI सिर्फ सवालों के जवाब देने वाला टूल नहीं रह गया है। अब यह इंटरनेट पर खुद काम कर सकता है और कई चरणों में फैसले ले सकता है। लेकिन अगर उसकी पहुंच और काम करने की सीमाएं स्पष्ट नहीं हों, तो वह सुरक्षा से जुड़ी समस्याएं पैदा कर सकता है।
आम लोगों के लिए सबसे अहम बात यह है कि सरकारी वेबसाइटों और डिजिटल सेवाओं पर मौजूद निजी जानकारी की सुरक्षा के लिए मजबूत तकनीकी इंतजाम जरूरी हैं। वहीं, AI कंपनियों को भी अपने एजेंट की गतिविधियों पर निगरानी रखनी होगी, ताकि वे बिना अनुमति किसी सुरक्षित सिस्टम तक न पहुंच सकें।