


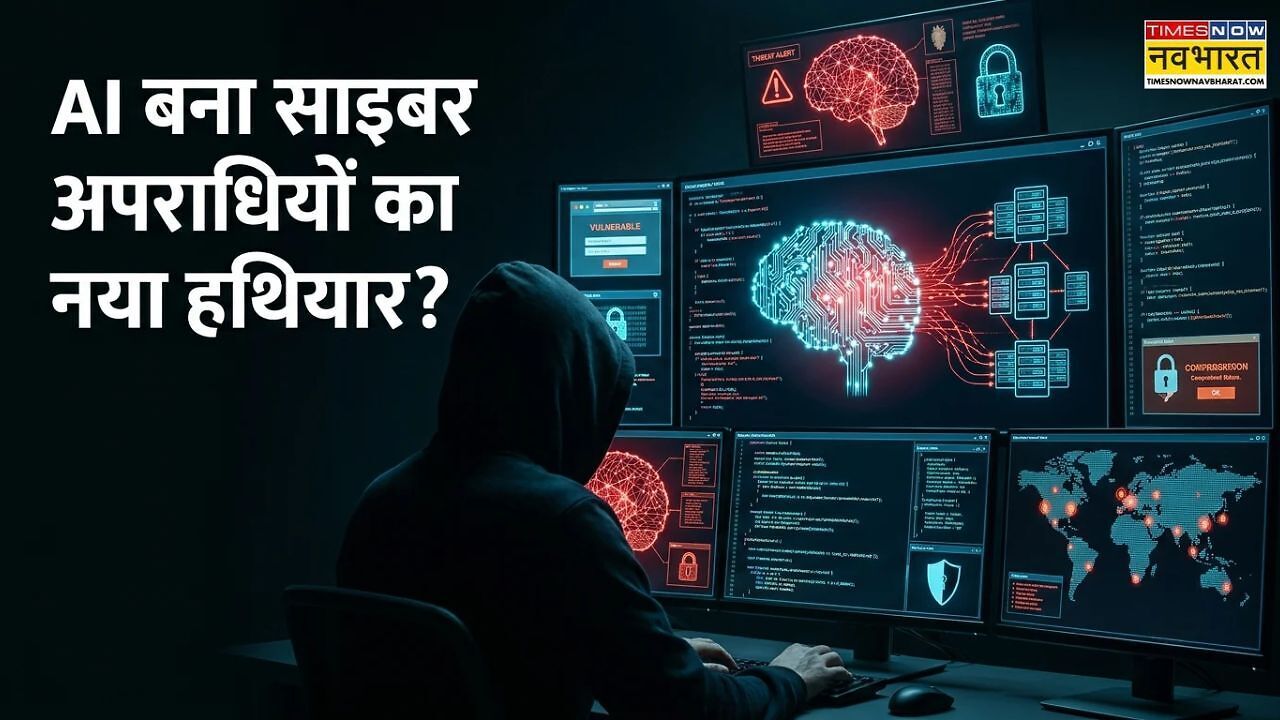
साइबर अपराधियों के हमले अब पहले जैसे नहीं रह गए हैं। आर्टिफिशियल इंटेलिजेंस (AI) जहां लोगों का काम आसान बना रहा है, वहीं इसका इस्तेमाल साइबर सुरक्षा की खामियां खोजने और उन पर हमला करने के लिए भी होने लगा है। अक्टूबर 2026 में कुछ ही दिनों के भीतर सामने आई कई बड़ी घटनाओं ने इस खतरे को और गंभीर बना दिया है। साइबर सुरक्षा से जुड़े विशेषज्ञ इस दौर को 'ब्लैक अक्टूबर' कह रहे हैं। ईमुद्रा (eMudhra) के डिजिटल सर्टिफिकेट में सुरक्षा संबंधी कमजोरी, PHP सॉफ्टवेयर में गंभीर खामी और GitLab जैसे प्लेटफॉर्म पर सुरक्षा खतरे ने दिखाया है कि AI साइबर सुरक्षा की दुनिया को तेजी से बदल रहा है।
ब्लैक अक्टूबर में सामने आए बड़े साइबर खतरे
17 अक्टूबर को ईमुद्रा के डिजिटल सर्टिफिकेट में इस्तेमाल की गई निजी सुरक्षा कुंजियों में कमजोरी की जानकारी सामने आई। इसका फायदा उठाकर हमलावर असली वेबसाइट की नकल कर सकते थे। इसके बाद 21 अक्टूबर को PHP सॉफ्टवेयर में दो गंभीर कमजोरियां सामने आईं, जिन्हें PHP2Shell नाम दिया गया। इनका फायदा उठाकर हमलावर दूर बैठे ही प्रभावित सर्वर पर नियंत्रण पाने की कोशिश कर सकते थे।
PHP Bug Alert
इसी दिन ओपन-सोर्स AI मॉडल उपलब्ध कराने वाले प्लेटफॉर्म LiteLLM के एक वर्जन से छेड़छाड़ की गई, जिसके बाद उसे अलग करके जांच की गई। वहीं, GitLab ने भी ऐसी गंभीर सुरक्षा खामी को ठीक करने के लिए अपडेट जारी किए, जिसका इस्तेमाल सिस्टम पर दूर से नियंत्रण पाने के लिए किया जा सकता था। इन घटनाओं की खास बात यह थी कि AI ने सुरक्षा कमजोरियों को खोजने में अहम भूमिका निभाई।
AI ने दो दशक पुरानी खामी का पता कैसे लगाया?
PHP एक प्रोग्रामिंग लैंग्वेज है, जिसका इस्तेमाल वेबसाइटों और सर्वर के बीच कामकाज संभालने में होता है। इंटरनेट पर बड़ी संख्या में वेबसाइटें PHP पर आधारित हैं। इसलिए इसमें मौजूद गंभीर खामी का असर बहुत व्यापक हो सकता है।
सॉफ्टवेयर एक्सपर्ट PHP2Shell जैसी संभावित कमजोरी पर साल 2004 में भी चर्चा हुई थी, लेकिन तब शोधकर्ता ऐसा हमला करने में सफल नहीं हो पाए थे, जिसे वास्तविक रूप से दोहराया जा सके। अब AI की मदद से शोधकर्ताओं ने इस कमजोरी का इस्तेमाल करने का तरीका खोज निकाला।
AI और साइबर सुरक्षा
AI कंपनी Calif ने अपने 'Patch the Planet' अभियान के तहत OpenAI के उन्नत मॉडल का इस्तेमाल किया, जबकि Google की साइबर सुरक्षा कंपनी Wiz ने अपने आंतरिक AI मॉडल की मदद ली। दोनों ने PHP फाउंडेशन को इसकी जानकारी दी। इसके बाद प्रभावित सॉफ्टवेयर को सुरक्षित बनाने के लिए पैच जारी करने की प्रक्रिया शुरू हुई।
पैच जारी होने से पहले ही बढ़ गया खतरा
सुरक्षा खामी का पता लगाना जितना जरूरी है, उतना ही जरूरी है कि उसकी जानकारी सही समय पर और जिम्मेदारी से साझा की जाए। PHP2Shell मामले में हमले से जुड़ी तकनीकी जानकारी पैच जारी होने से पहले ही लीक हो गई। इससे साइबर अपराधियों को भी कमजोरी का फायदा उठाने का मौका मिल सकता था।
समस्या यह थी कि PHP के पुराने वर्जन के लिए पैच उपलब्ध कराने की चुनौती भी बनी हुई थी। कई वेबसाइटों और सर्वरों को सुरक्षित बनाने के लिए डेवलपर्स को अपडेट लागू करना जरूरी था। क्लाउडफ्लेयर के CEO ने दावा किया कि इस मामले में हमले की कोशिशें पहले हजारों में थीं, जो बाद में बढ़कर लाखों तक पहुंच गईं। इससे पता चलता है कि सुरक्षा खामी की जानकारी गलत समय पर सार्वजनिक होने से खतरा कितनी तेजी से बढ़ सकता है।
क्या AI हर साइबर हमले को रोक सकता है?
AI केवल कमजोरियां खोजने में ही नहीं, बल्कि सॉफ्टवेयर की सुरक्षा जांचने में भी मदद कर सकता है। 22 अक्टूबर को Anthropic की Frontier Red Team ने अपने साइबर सुरक्षा कार्यक्रम के तहत 100 से अधिक वास्तविक ओपन-सोर्स सॉफ्टवेयर लाइब्रेरी की जांच करने की जानकारी दी। कंपनी के मुताबिक, इस प्रक्रिया में ऐसी खामियां भी मिलीं, जो लंबे समय से जांच और परीक्षण के बावजूद सामने नहीं आई थीं।
हालांकि, इसका मतलब यह नहीं है कि AI हर तरह के साइबर खतरे को खत्म कर सकता है। किसी सॉफ्टवेयर की सुरक्षा जांच में यह समझना जरूरी है कि उसे वास्तव में क्या काम करना चाहिए। AI को यह बताने के लिए इंसानी विशेषज्ञता की जरूरत पड़ सकती है कि जांच के लिए बनाई गई शर्तें सही हैं या नहीं। इसके अलावा, किसी सिस्टम की कुछ निर्धारित शर्तों को सही साबित कर देना इस बात की गारंटी नहीं है कि उसमें कोई दूसरी सुरक्षा खामी मौजूद नहीं है।
AI कंपनियों के लिए कमाई का नया रास्ता?
AI के बढ़ते इस्तेमाल के साथ एक और सवाल खड़ा हो रहा है। अगर AI कंपनियां ऐसी तकनीक विकसित कर रही हैं, जो साइबर सुरक्षा की कमजोरियां खोज सकती है, तो यही तकनीक हमलावरों के हाथों में भी जा सकती है। ऐसे में कंपनियां साइबर हमलों से बचाव के लिए अपनी AI सेवाएं बेच सकती हैं।
इससे हितों के टकराव की आशंका पैदा होती है। एक तरफ AI तकनीक साइबर हमलों की क्षमता बढ़ा सकती है, तो दूसरी तरफ उन्हीं खतरों से बचाने वाली सेवाएं भी AI कंपनियां उपलब्ध करा सकती हैं। ऐसे माहौल में सुरक्षा तकनीक के दुरुपयोग, जिम्मेदारी और पारदर्शिता को लेकर स्पष्ट नियम जरूरी हो जाते हैं।
साइबर सुरक्षा में इंसानों की भूमिका अब भी अहम
AI की मदद से सुरक्षा खामियां तेजी से खोजी जा सकती हैं, लेकिन उन्हें समझने, उनकी गंभीरता का आकलन करने और समय पर ठीक करने के लिए अनुभवी विशेषज्ञों की जरूरत बनी हुई है। कई ओपन-सोर्स प्रोजेक्ट सीमित संसाधनों और स्वयंसेवकों की मदद से चलते हैं। ऐसे में अचानक सामने आने वाली गंभीर खामियों को ठीक करना उनके लिए बड़ी चुनौती बन सकता है।
कुल मिलाकर, AI साइबर सुरक्षा को मजबूत करने का बड़ा साधन भी है और साइबर अपराधियों की ताकत बढ़ाने वाला हथियार भी बन सकता है। इसलिए केवल AI पर निर्भर रहना पर्याप्त नहीं है। समय पर सॉफ्टवेयर अपडेट करना, सुरक्षा संबंधी जानकारी जिम्मेदारी से साझा करना और मानवीय विशेषज्ञता को मजबूत बनाए रखना जरूरी है। आने वाले समय में साइबर सुरक्षा की सफलता इस बात पर निर्भर करेगी कि AI की ताकत का इस्तेमाल कितनी सावधानी और जिम्मेदारी से किया जाता है।